
V tomto článku sa dozviete:
Núdzový režim
Núdzový režim riadi, ako WEDOS Protection na globálnej úrovni spracúva prichádzajúcu prevádzku domény. Určuje, či sa pravidlá ochrany vynucujú bežným spôsobom, iba zaznamenávajú, alebo sú nahradené prísnejším správaním na riešenie incidentu – všetko z jedného rozbaľovacieho menu.
Zmena režimu ochrany sa vzťahuje na celú konfiguráciu domény. Neodstraňuje ani neprepisuje jednotlivé filtre alebo Combo Rules. Mení iba to, ako sa tieto pravidlá správajú na proxy serveri.
Dostupné režimy
WEDOS Protection aktuálne podporuje týchto päť režimov:
| Režim | Správanie |
|---|---|
| Normal (deaktivácia) | Nie je aktívny žiadny núdzový režim. Doména beží v plnej ochrane Normal so všetkými filtrami, rýchlostnými limitmi a CMS pravidlami vo vynucovacom režime. Odporúčané pre produkčnú prevádzku. |
| Under Attack, Soft | Sprísnená challenge brána v kombinácii s prísnejšími rýchlostnými limitmi. Určené pre prebiehajúci L7 útok, keď chcete filtrovať prísnejšie a zároveň udržať web dostupný pre legitímnych používateľov. |
| Bypass | Pravidlá ochrany sa obchádzajú a prevádzka sa s obmedzeným filtrovaním posiela na origin server. Užitočné pri vyšetrovaní podozrenia na falošný poplach vo vašich pravidlách ochrany. |
| Log Only | Filtre a pravidlá sa vyhodnocujú, ale prevádzku neovplyvňujú. Akcie sa zaznamenávajú ako záznamy typu „log“, ktoré si môžete prezrieť v Grafana. Použite na overenie pravidiel alebo audit existujúcej ochrany. |
| Full Drop | Všetky prichádzajúce TCP spojenia sa na okraji proxy ticho zahadzujú. Návštevníci uvidia vypršanie spojenia. Izolácia ako posledná možnosť. |
Viac informácií o režimoch nájdete v kapitole Príručka režimov .
Nastavenie režimu Emergency Mode
Ak chcete zmeniť aktívny Emergency Mode pre doménu, postupujte takto:
- Prihláste sa do administračného panelu WEDOS Global ⧉.
- Vyberte doménu (alebo šablónu), ktorú chcete nastaviť.
- V hornej časti nástenky domény otvorte rozbaľovacie menu Núdzový režim a vyberte režim, ktorý chcete aktivovať.
- Potvrďte zmenu v dialógovom okne.
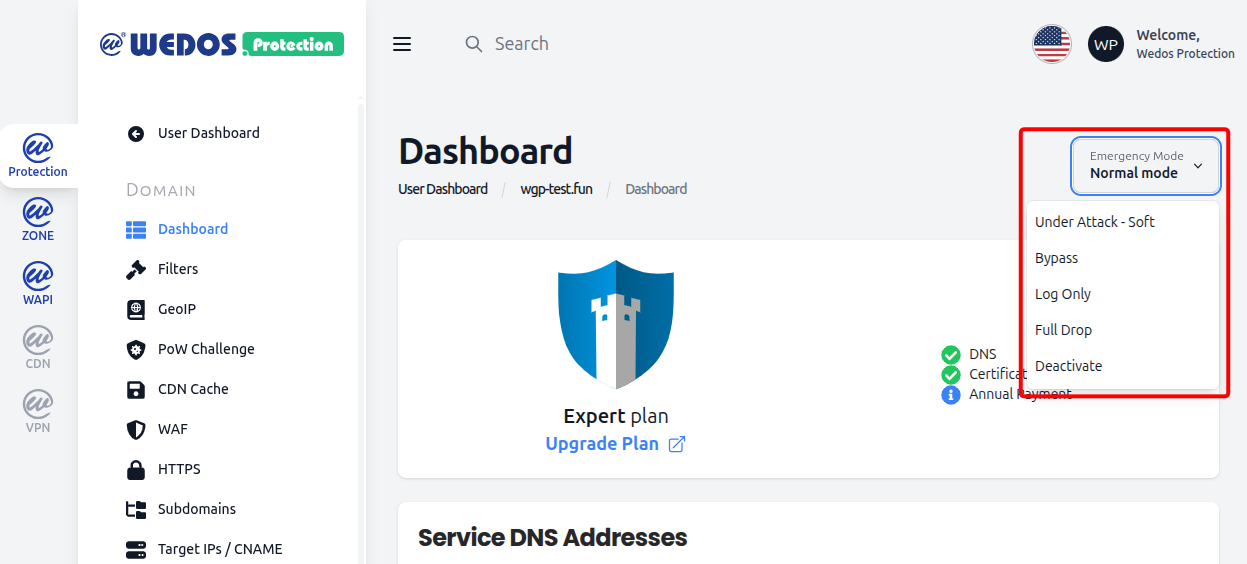
Nový režim sa prejaví na okraji proxy v priebehu niekoľkých sekúnd.
Aktuálne aktívny režim sa vždy zobrazuje ako popis rozbaľovacieho menu.
Ak chcete rýchlo nastaviť určitý režim pre veľký počet domén, vytvorte šablónu s aktívnym týmto režimom.
Návrat k ochrane Normal
Ak sa chcete vrátiť k plnej produkčnej ochrane, vyberte Deactivate v rozbaľovacom menu a potvrďte zmenu. Deaktivácia núdzového režimu obnoví vynucovanie všetkých filtrov, rýchlostných limitov a CMS pravidiel. Pravidlá pridané alebo zmenené v čase, keď bola doména v inom režime, sa uplatnia hneď po aktivácii ochrany Normal.
Príručka režimov
Nasledujúci zoznam popisuje typickú situáciu, pre ktorú je každý režim určený. Vo všeobecnosti platí, že doména by mala väčšinu času bežať v režime Normal . Ostatné režimy používajte cielene na konkrétny účel a režim vráťte na Normal hneď po splnení daného účelu.
Normal (deaktivácia)
Toto je predvolený produkčný režim a mal by byť aktívny vždy, pokiaľ nemáte konkrétny dôvod ho zmeniť. Ochrana Normal uplatňuje kompletnú ochranu na vrstvách L3, L4 a L7 spolu so všetkými vlastnými pravidlami, ktoré ste nastavili.
Under Attack, Soft
Under Attack, Soft použite, keď je doména cieľom cieleného útoku, ale chcete službu naďalej udržať dostupnú pre legitímnych používateľov. Challenge brána je sprísnená a rýchlostné limity sú znížené, takže klient, ktorý neprejde výzvou alebo prekročí znížené prahy, je odfiltrovaný ešte pred tým, než požiadavka dorazí na origin server.
Bypass
Bypass použite, keď máte podozrenie, že niektoré pravidlo ochrany blokuje legitímnu prevádzku a potrebujete toto obmedzenie počas vyšetrovania rýchlo odstrániť. Prevádzka sa s obmedzeným filtrovaním posiela na origin server, takže web zostáva dostupný, kým izolujete pravidlo spôsobujúce falošný poplach. Po dokončení vyšetrovania a úprave ochrany vráťte doménu do režimu Normal.
Log Only
Log Only použite, keď s WGP začínate a chcete získať prehľad o svojej prevádzke, aby ste určili potrebnú úroveň ochrany, keď chcete vyhodnotiť nastavenia Filtre alebo WAF , alebo keď chcete auditovať existujúcu ochranu bez ovplyvnenia prevádzky. Filtre a pravidlá sa vyhodnocujú, ale prevádzku neblokujú. Výsledné akcie sa stanú záznamami v logu, ktoré môžete použiť na overenie potreby filtrov a pravidiel ešte pred ich zapnutím v režime Normal.
Full Drop
Full Drop použite ako izolačný režim poslednej inštancie. Všetky prichádzajúce TCP spojenia sa na okraji proxy ticho zahadzujú, takže návštevníci namiesto akejkoľvek odpovede uvidia vypršanie spojenia. Tento režim je vhodný len vtedy, keď nepostačuje žiadny iný, napríklad pri katastrofickom incidente, keď je akákoľvek prevádzka na origin server neprijateľná.
FAQ
Ako zistím, ktorý režim je na mojej doméne aktívny?
Aktuálny režim sa zobrazuje v rozbaľovacom menu. Ak nejde o režim Normal a netestujete ani nie ste pod útokom, vyberte možnosť Deactivate , ktorou sa vrátite do režimu Normal .
Zmení alebo prepíše zmena režimu ochrany moje filtre a Combo Rules?
Nie. Vaše filtre a Combo Rules zostávajú v konfigurácii nedotknuté. Režim ochrany mení iba to, ako sa tieto pravidlá správajú počas prevádzky. Návrat k ochrane Normal obnoví plné vynucovanie každého pravidla presne tak, ako bolo nastavené.
Ako rýchlo sa zmena režimu prejaví?
Po potvrdení dialógového okna sa nový režim rozšíri na okraj proxy v priebehu niekoľkých sekúnd. Nie je potrebná žiadna zmena DNS ani reštart.
Môžem prepnúť priamo z jedného režimu do druhého bez toho, aby som sa najprv vrátil do režimu Normal?
Áno. Medzi ľubovoľnými dvoma režimami sa dá prejsť priamo. Každý prechod však vyžaduje potvrdenie. Napríklad pri eskalácii incidentu môžete prejsť z Under Attack, Soft na Full Drop a po jeho skončení späť na Deactivate .
Mám nechať Under Attack, Soft trvalo aktívny kvôli vyššej bezpečnosti?
Nie. Under Attack, Soft je určený pre prebiehajúce incidenty a používa prísnejšie prahy a sprísnenú challenge bránu, ktorá môže časom ovplyvniť aj legitímnych používateľov. Odporúčaným základom pre produkčnú prevádzku je Deactivate, ktorý už spúšťa kompletnú ochranu WGP. Under Attack, Soft použite len vtedy, keď máte dôkazy o cielenom útoku.
Ak aktivujem Full Drop, uvidia návštevníci chybovú stránku WEDOS Protection?
Nie. Full Drop ticho zahadzuje všetky prichádzajúce TCP spojenia na okraji proxy, takže sa negeneruje žiadna HTTP odpoveď. Návštevníci uvidia v prehliadači vypršanie spojenia alebo jeho resetovanie, nie stránku WEDOS Protection. Je to zámerné a je to jeden z dôvodov, prečo je Full Drop vyhradený ako režim poslednej inštancie.