
Tento článek se věnuje funkcím WAF (Web Application Firewall) a Combo Rules ve WEDOS Protection. Pravidla s jedním kritériem popisuje článek filtry a GeoIP.
V tomto článku se dozvíte:
- Jak fungují WAF a Combo Rules ve WEDOS Protection
- Jak nastavit:
- Příklady použití Combo Rules
- Často kladené dotazy
WAF a Combo Rules
Web Application Firewall (WAF) ve WEDOS Protection kontroluje příchozí požadavky HTTP/HTTPS na úrovni proxy a blokuje ty, které odpovídají známým vzorcům útoků (SQL injection, XSS, RCE, path traversal a další hrozby třídy OWASP), ještě než dorazí na váš zdrojový server. WAF pracuje společně s funkcemi filtry a GeoIPa s ochranou Režim AI , která běží v celé síti WEDOS Protection.
Combo Rules navazují na WAF a umožňují definovat pokročilá kombinovaná pravidla L3–L7 pro jednotlivé domény. Každé pravidlo porovnává více podmínek najednou (IP/ASN, Geo, Path, User-Agent, JA4, JA4H, metoda HTTP, verze HTTP) a uplatní se první vyhovující pravidlo. Combo Rules se hodí, když jeden filtr není dostatečně konkrétní — například když chcete povolit ASN známého crawleru jen na určité cestě nebo zablokovat konkrétní otisk TLS přicházející z jedné země.
WAF a Combo Rules doplňují, ale nenahrazují filtry a GeoIP. Filters a GeoIP slouží k ochraně podle jednoho kritéria, zatímco Combo Rules jsou určeny pro složitější scénáře. AI Mode navíc běží stále souběžně a nelze jej vypnout.
Nastavení WAF a Combo Rules
V tarifech Start a Advanced běží WAF pouze v režimu Režim AI a Combo Rules nejsou dostupná. Pokud chcete mít přístup k volbě WAF Mode a ke Combo Rules, přejděte na tarif Expert .
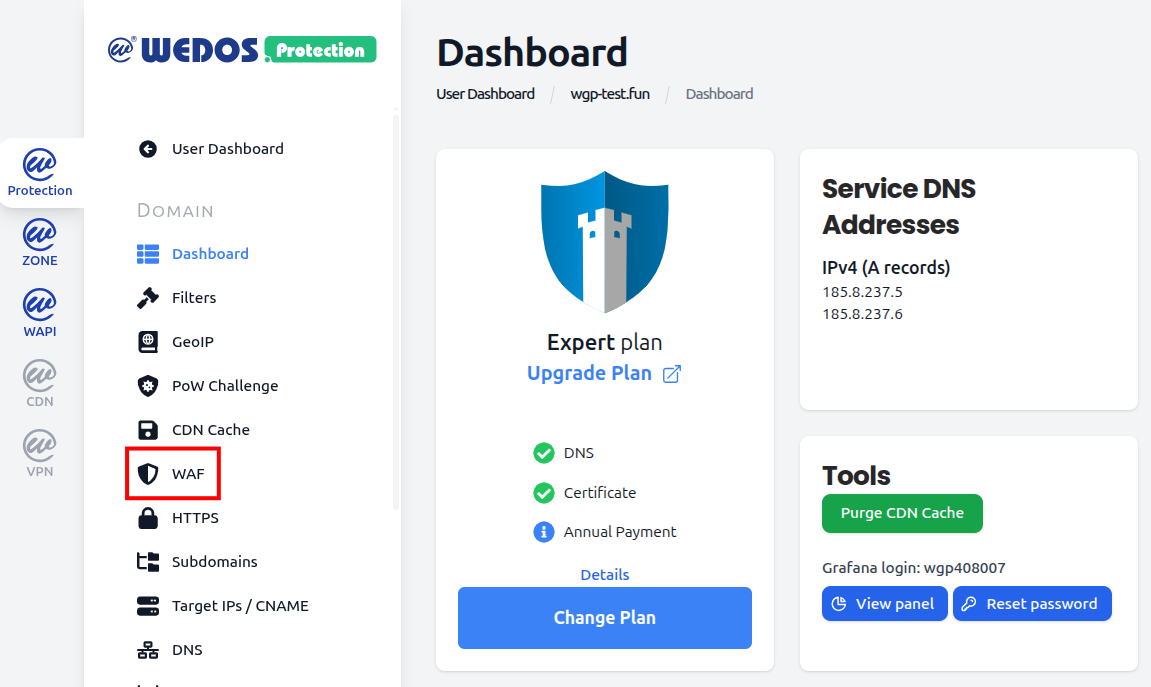
K nastavení se dostanete následujícími kroky:
- Přihlaste se do administrace WEDOS Global ⧉.
- Vyberte doménu (nebo šablonu), kterou chcete nastavit.
- V levém menu klikněte na WAF.
Režim WAF
Přepínač Režim WAF určuje sadu pravidel, kterou Web Application Firewall pro vybranou doménu používá. K dispozici jsou tři režimy:
- Advanced WAF (plná sada pravidel) — výchozí: Používá kompletní sadu pravidel WAF včetně základní ochrany a rozšířených signatur pro útoky na aplikační vrstvě. Doporučeno pro většinu webů a aplikací.
- Basic WAF (pouze základní pravidla): Používá pouze základní sadu pravidel. Hodí se, když plná sada způsobuje falešně pozitivní detekce u legitimní, ale netypické aplikace a potřebujete menší a konzervativnější sadu signatur.
- Disabled: Zcela vypne vyhodnocování pravidel WAF. AI Mode, Filters, GeoIP a Combo Rules zůstávají aktivní.
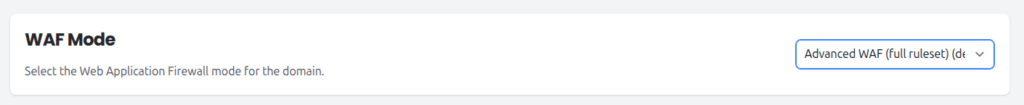
Nastavení WAF Mode na Disabled vypne pouze pravidla WAF. AI Mode, Filters, GeoIP ani Combo Rules tím nevypnete . WAF vypínejte jen tehdy, máte-li k tomu konkrétní důvod — například při řešení falešně pozitivních detekcí.
Combo Rules
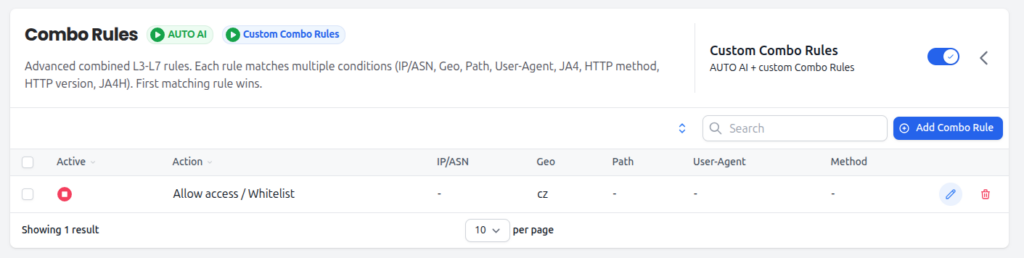
Combo Rules jsou pokročilá kombinovaná pravidla L3–L7. Každé pravidlo porovnává více podmínek najednou a platí, že uplatní se první vyhovující pravidlo. Pravidla řaďte od nejkonkrétnějších po nejobecnější — například nejprve povolující pravidla pro známé dobré crawlery a úplně dole souhrnné blokující pravidlo.
Combo Rules běží souběžně s AUTO AI, která provoz vždy vyhodnocuje na pozadí. AUTO AI nelze vypnout.
Akce
Když pravidlo Combo Rule odpovídá, uplatní se jedna z následujících akcí:
- Allow access / Whitelist: Obejde všechny vrstvy ochrany a předá požadavek přímo na zdrojový server. Používejte jen pro důvěryhodný a dobře identifikovaný provoz (např. ověřený interní monitorovací systém).
- Ověření CAPTCHA (Proof of Work): Před propuštěním požadavku zobrazí ověření Proof of Work / test na roboty.
- Blokování s chybovou stránkou (HTTP 456): Zablokuje požadavek a vrátí přizpůsobitelnou chybovou stránku se stavovým kódem HTTP 456.
- Tiché blokování (zahození provozu): Tiše zahodí požadavek. Klient nedostane žádnou odpověď. Hodí se proti útočnému provozu, u kterého nechcete potvrzovat, že požadavek dorazil na server.
Pole pro porovnání
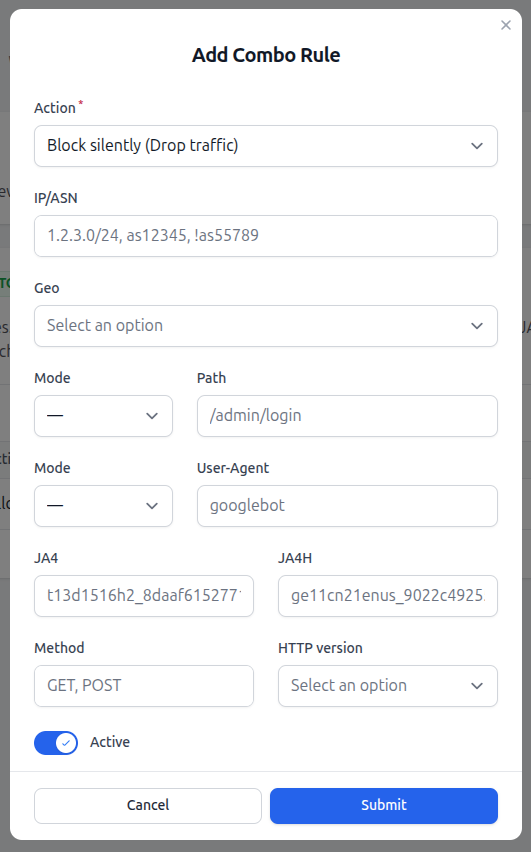
Každé pravidlo Combo Rule může porovnávat až devět polí. Kterékoli pole lze nechat prázdné, pak funguje jako zástupný znak, a kterékoli pole lze negovat (pomocí předpony ! tam, kde je to podporováno, například !as55789). Aby se pravidlo uplatnilo, musí odpovídat všechna vyplněná pole.
- IP/ASN: Zdrojová IP adresa, rozsah CIDR nebo číslo autonomního systému. Více hodnot lze zadat jako seznam oddělený čárkami (např.
1.2.3.0/24, as12345, !as55789). - Geo: Kód země nebo kontinentu, stejný jako používá GeoIP.
- Cesta: Cesta URL na doméně (např.
/admin/login). Podporuje přesnou shodu i shodu podle prefixu v závislosti na zvoleném nastavení Režim. - User-Agent: Hodnota hlavičky
User-Agentprotokolu HTTP (např.googlebot). Podporuje přesnou shodu i shodu na část řetězce v závislosti na zvoleném nastavení Režim. - JA4: Otisk JA4 TLS klienta. Hodí se pro rozpoznání konkrétní TLS implementace klienta nezávisle na tom, jaký User-Agent sám udává.
- JA4H: Otisk JA4H HTTP klienta. Hodí se k odhalení robotů, kteří na vrstvě TLS napodobují prohlížeč, ale na vrstvě HTTP se prozradí.
- Metoda: Jedna nebo více metod HTTP oddělených čárkami (např.
GET, POST). - Verze HTTP: Verze protokolu HTTP u požadavku (např. HTTP/1.1, HTTP/2, HTTP/3).
Přidání pravidla Combo Rule
Nové pravidlo Combo Rule přidáte následujícími kroky:
- Ujistěte se, že je přepínač Custom Combo Rules zapnutý.
- Klikněte na tlačítko Add Combo Rule .
- Vyberte akci Action , která se uplatní, když pravidlo odpovídá.
- Vyplňte jen ta pole, která potřebujete. Ostatní nechte prázdná, budou fungovat jako zástupné znaky.
- Ujistěte se, že je přepínač Active zapnutý, a klikněte na Odeslat.
Každé pravidlo v seznamu lze upravit nebo smazat ve sloupci s akcemi. Pomocí indikátoru Active můžete jednotlivá pravidla zapínat a vypínat, aniž byste je mazali.
Combo Rules se vyhodnocují postupně a uplatní se první vyhovující pravidlo. Konkrétnější pravidla (např. povolení určitého ASN na určité cestě) umístěte nad obecnější (např. blokování celé země).
Příklady použití Combo Rules
Combo Rules se nejvíce hodí tam, kde žádný jednotlivý filtr není dostatečně konkrétní. Několik typických scénářů:
Povolení známého crawleru podle ASN
Cíl: Propouštět provoz Googlebotu bez ověřování, i kdyby jej jiná pravidla jinak zablokovala.
Nastavení: Action Allow / Whitelist, IP/ASN as15169, User-Agent googlebot. Toto pravidlo umístěte nad všechna blokující pravidla.
Omezení endpointu pouze na POST
Cíl: API endpoint má přijímat pouze požadavky POST, vše ostatní je nežádoucí.
Nastavení: Action Blokování s chybovou stránkou (HTTP 456), Path /api/submit, Method GET, PUT, DELETE, PATCH, HEAD, OPTIONS. Požadavky metodou POST pravidlu neodpovídají a projdou běžným způsobem.
Ověřování návštěvníků z jedné země na citlivé cestě
Cíl: Povolit běžné procházení webu z dané země, ale vyžadovat ověření u všeho, co se pokouší dostat do administrace.
Nastavení: Action Ověření CAPTCHA (Proof of Work), Geo cz, Path /admin/login.
Tiché zahazování známého otisku útoku
Cíl: Zahazovat provoz odpovídající otisku JA4 zaznamenanému při dřívějším útoku, aniž by útočník dostal jakoukoli zpětnou vazbu.
Nastavení: Action Tiché blokování (zahození provozu), JA4 t13d1516h2_8daaf6152771_....
Často kladené dotazy
Co se stane, když WAF vypnu?
Vypne se pouze sada pravidel WAF. AI Mode, Filtry, GeoIP a Combo Rules běží dál. Vaše doména je stále chráněna, ale bez pravidel založených na signaturách pro aplikační vrstvu — proto doporučujeme vypínat WAF jen dočasně, například při řešení falešně pozitivní detekce.
Kdy použít Basic WAF místo Advanced WAF?
Basic WAF použijte jen tehdy, pokud sada Advanced způsobuje falešně pozitivní detekce u legitimní aplikace, kterou nemůžete upravit na zdroji. Základní sada je konzervativnější a uplatňuje pouze základní pravidla. Pro většinu webů a API je správnou volbou výchozí Advanced WAF.
Jak funguje pořadí pravidel?
Combo Rules se vyhodnocují shora dolů a platí, že uplatní se první vyhovující pravidlo. Konkrétní pravidla (například povolení známých dobrých crawlerů nebo důvěryhodných IP adres) umístěte na začátek seznamu a obecnější pravidla (například blokování celé země nebo souhrnné zamítnutí) pod ně.
Musím v pravidle Combo Rule vyplnit každé pole?
Ne. Každé prázdné pole funguje jako zástupný znak. Pravidlo, ve kterém je nastaveno pouze Geo = cz odpovídá veškerému provozu z Česka bez ohledu na IP, cestu, user agent, metodu nebo verzi. Aby se pravidlo uplatnilo, musí odpovídat všechna vyplněná pole.
Mohu v pravidle Combo Rule hodnotu negovat?
Ano. Pole, která přijímají seznamy oddělené čárkami (například IP/ASN), podporují negaci pomocí předpony ! — například as12345, !as55789 odpovídá AS12345, ale výslovně vylučuje AS55789.
Jak se Combo Rules liší od Filters?
Filtry porovnávají vždy jen jedno kritérium (jeden seznam IP adres, jeden seznam ASN, jeden seznam User-Agent a tak dále). Combo Rules spojují více kritérií do jednoho pravidla, takže můžete vyjádřit podmínky jako „pouze toto ASN, pouze na této cestě, pouze s touto metodou“ , které jediný filtr vyjádřit neumí.
Lze AUTO AI pro Combo Rules vypnout?
Ne. AUTO AI je vždy zapnuté a běží souběžně s vašimi pravidly Custom Combo Rules. Vlastní pravidla můžete přidávat v režimu Custom, ale AI vypnout nelze.