
V tomto článku se dozvíte:
- Jak funguje HTTPS ve WEDOS Protection
- Co je Pass-Through Mode a jaké má možnosti
- HSTS (HTTP Strict Transport Security)
- Let’s Encrypt a vlastní certifikáty
- Jak nastavit HTTPS
- Často kladené dotazy
HTTPS ve WEDOS Protection
HTTPS je základním požadavkem moderních webů — šifruje data přenášená mezi návštěvníky a serverem a chrání je před odposlechem i pozměněním. WEDOS Protection nabízí vestavěnou podporu HTTPS, která umožňuje bezpečné zpracování provozu na úrovni proxy při zachování vysokého výkonu a silných bezpečnostních kontrol.
Ve výchozím nastavení funguje WEDOS Protection jako zabezpečená reverzní proxy. Šifrované TLS spojení od návštěvníka je ukončeno na okraji sítě WGP, kde je požadavek dočasně dešifrován, aby jej bylo možné zkontrolovat na útoky. Po provedení všech bezpečnostních kontrol je požadavek znovu zašifrován a bezpečně předán na zdrojový server.
To znamená, že aby byla plná ochrana na aplikační vrstvě (L7) účinná, musí mít WGP platný certifikát pro vaši doménu. WEDOS Protection jej může spravovat automaticky prostřednictvím Let’s Encrypt, nebo můžete v tarifu Expert a vyšším nahrát vlastní certifikát.
Pass-Through režim
Pass-Through Mode určuje, jak je provoz HTTPS pro doménu zpracováván a chráněn — od plné ochrany na aplikační vrstvě (výchozí) přes ochranu pouze na síťové vrstvě až po úplné vypnutí kontroly. K dispozici jsou tři možnosti:
- Full Protection (L3/L4 and L7) — výchozí. Pass-through je vypnutý a WGP chrání vaši doménu na všech vrstvách. TLS je ukončeno na okraji sítě WGP, provoz je kontrolován filtry na síťové i aplikační úrovni (včetně WAF) a poté je znovu zašifrován a předán na zdrojový server.
- Ochrana sítě (pouze L3/L4). Ochrana L7 je vypnutá a na vaši doménu se uplatňují pouze pravidla a filtry na síťové úrovni. WGP neukončuje TLS, takže není možná žádná kontrola na aplikační vrstvě. Hodí se, když musí zůstat spojení se zdrojovým serverem šifrované end-to-end, ale přesto chcete ochranu před DDoS a filtrování na síťové úrovni.
- Pass-through (bez kontroly/ochrany). Neuplatňuje se žádná ochrana, kontrola ani logování. Všechny požadavky jsou beze změny předávány na zdrojový server. Používejte pouze tehdy, když musí šifrování zůstat striktně end-to-end a o ochranu se staráte sami na zdrojovém serveru.
HSTS
HSTS (HTTP Strict Transport Security) je bezpečnostní politika vynucovaná prohlížečem, která prohlížečům návštěvníků nařizuje připojovat se k vašemu webu vždy přes HTTPS — nikdy přes nešifrované HTTP. Když je HSTS ve WEDOS Protection zapnuté, přidává WGP hlavičku Strict-Transport-Security do všech odpovědí HTTPS pro danou doménu.
Když je HSTS zapnuté:
- Prohlížeče automaticky přepisují požadavky
http://nahttps://ještě předtím, než jakýkoli provoz opustí zařízení. - Útoky typu downgrade a SSL stripping jsou znemožněny.
- Náhodný přístup přes nezabezpečené HTTP je zablokován.
To pomáhá chránit uživatele před útoky typu man-in-the-middle a zajišťuje trvale šifrovanou komunikaci pro všechny návštěvníky.
HSTS zapínejte až ve chvíli, kdy je HTTPS plně nastavené a správně funguje pro doménu i všechny její subdomény. Jakmile si prohlížeč politiku HSTS uloží, nelze ji obejít až do jejího vypršení, takže chybné nastavení může uživatelům dočasně znemožnit přístup.
Let’s Encrypt a vlastní certifikáty
WEDOS Protection podporuje dva typy certifikátů SSL/TLS: automaticky spravované certifikáty Let’s Encrypt (výchozí) a vlastní certifikáty nahrané zákazníkem.
HTTPS s certifikátem Let’s Encrypt
Ve výchozím nastavení WEDOS Protection automaticky vydává a obnovuje certifikáty Let’s Encrypt pro vaši doménu. Tato možnost:
- Nevyžaduje žádnou ruční správu certifikátů.
- Poskytuje důvěryhodné a široce uznávané certifikáty.
- Automaticky obnovuje certifikáty před jejich vypršením.
Pro většinu uživatelů je to doporučená volba. Obnovu zajišťuje WGP pomocí validace DNS-01, takže není nutný žádný ruční zásah, dokud doména zůstává delegovaná na DNS servery WGP.
HTTPS s vlastním certifikátem
Zákazníci s tarifem Expert a vyšším mohou nahrát a spravovat vlastní certifikáty SSL/TLS. Vlastní certifikáty se běžně používají, když:
- Je vyžadován certifikát vydaný organizací.
- Je potřeba Extended Validation (EV) nebo konkrétní certifikační autorita.
- Je nutné využít stávající certifikátovou infrastrukturu.
Po nahrání použije WEDOS Protection vlastní certifikát k zabezpečení provozu HTTPS pro vybranou doménu. Obnovu musí zákazník provádět ručně, než certifikát vyprší.
Nastavení HTTPS
HTTPS nastavíte podle následujících kroků:
- Přihlaste se do administrace WEDOS Global ⧉.
- Vyberte doménu (nebo šablonu), kterou chcete nastavit.
- V levém menu klikněte na HTTPS.
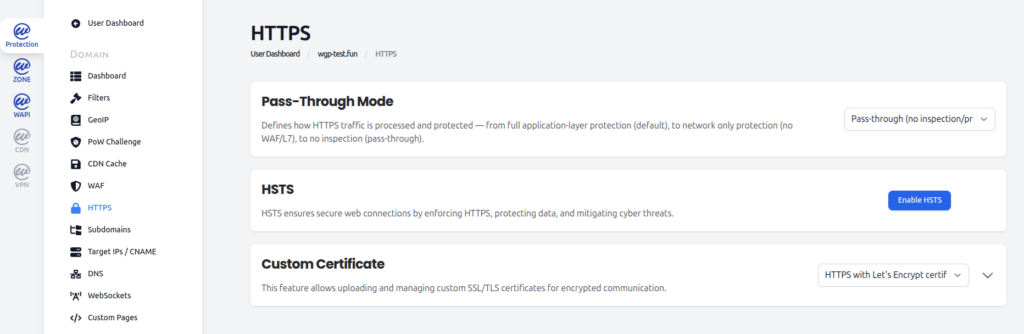
Nastavte Pass-Through Mode
V sekci Pass-Through režim vyberte v rozbalovací nabídce jeden ze tří dostupných režimů. Podrobný popis jednotlivých možností najdete v kapitole Pass-Through režim výše.
Výchozím režimem je Full Protection (L3/L4 a L7). Doporučujeme jej ponechat zapnutý pro veškerý produkční provoz, který nevyžaduje striktní end-to-end šifrování.
Zapněte HSTS
V sekci HSTS klikněte na Enable HSTS a HSTS pro doménu se zapne. WGP začne přidávat hlavičku Strict-Transport-Security do všech odpovědí HTTPS. HSTS opět vypnete kliknutím na stejné tlačítko (které bude nyní popsané jako Disable HSTS).
Než HSTS zapnete, ujistěte se, že:
- HTTPS správně funguje pro doménu i všechny dotčené subdomény.
- Je nasazen platný certifikát (Let’s Encrypt nebo vlastní).
- Všechny interní odkazy a zdroje se načítají přes HTTPS (žádný smíšený obsah).
Spravujte certifikát
V sekci Vlastní certifikát vyberte v rozbalovací nabídce mezi HTTPS s certifikátem Let’s Encrypt (výchozí) a HTTPS s vlastním certifikátem.
Při volbě Let’s Encrypt není potřeba nic dalšího — WGP certifikát vydává a obnovuje automaticky.
Při volbě vlastního certifikátu rozbalte sekci a nahrajte soubory certifikátu. Budete potřebovat:
- Soubor certifikátu (ve formátu PEM).
- Soubor se soukromým klíčem.
- Řetězec mezilehlých certifikátů, pokud není součástí certifikátu.
Nahrávání vlastních certifikátů je dostupné v tarifu Expert a vyšším. Pamatujte, že vlastní certifikáty se neobnovují automaticky — vyměňte certifikát dříve, než vyprší, aby se vašim návštěvníkům nezobrazovaly chyby TLS.
Časté dotazy
Potřebuje můj zdrojový server při použití WEDOS Protection vlastní SSL certifikát?
Ve výchozím režimu Full Protection (L3/L4 a L7) ukončuje WGP TLS na okraji sítě pomocí vlastního certifikátu. Zdrojový server může pro spojení s backendem HTTPS stále používat (z bezpečnostních důvodů to doporučujeme), ale návštěvníci vidí pouze certifikát WGP. V režimech Ochrana sítě (pouze L3/L4) a Pass-through musí mít zdrojový server vlastní platný certifikát, protože TLS handshake probíhá přímo s ním.
Je HTTPS Pass-Through totéž jako vypnutí WGP?
Ne. V režimu Pass-through (bez kontroly/ochrany) provoz stále prochází sítí WGP — jen není kontrolován, filtrován ani logován. Zachováváte si směrování a dostupnost sítě Anycast, ale přicházíte o ochranu na aplikační i síťové vrstvě. Ochranu obnovíte přepnutím zpět na Full Protection nebo Ochrana sítě.
Jak WGP automaticky obnovuje certifikáty Let’s Encrypt?
WGP používá k obnově certifikátů Let’s Encrypt validaci DNS-01. Na _acme-challenge.yourdomain.comse umístí dočasný TXT záznam, Let’s Encrypt jej ověří a obnovený certifikát se nainstaluje na okraj sítě WGP. Probíhá to automaticky a nevyžaduje to žádný ruční zásah, dokud vaše doména zůstává delegovaná na DNS servery WGP.
Rozbije zapnutí HSTS můj web?
Pouze tehdy, pokud HTTPS v okamžiku zapnutí HSTS plně nefunguje. Jakmile si prohlížeče politiku HSTS uloží, po dobu její platnosti odmítají návrat k HTTP. Před zapnutím HSTS si ověřte, že se web správně načítá přes HTTPS na hlavní doméně i na všech subdoménách, které návštěvníci používají, a že se neobjevují varování o smíšeném obsahu.