
En este artículo aprenderá:
- Cómo funciona HTTPS en WEDOS Protection
- El Pass-Through Mode y sus opciones
- HSTS (HTTP Strict Transport Security)
- Let’s Encrypt y los certificados personalizados
- Cómo configurar los ajustes de HTTPS
- Preguntas frecuentes
HTTPS en WEDOS Protection
HTTPS es un requisito fundamental para los sitios web modernos: cifra los datos transmitidos entre los visitantes y el servidor y los protege frente a la interceptación y la manipulación. WEDOS Protection ofrece compatibilidad integrada con HTTPS, lo que permite gestionar el tráfico de forma segura a nivel de proxy manteniendo un alto rendimiento y unos controles de seguridad sólidos.
De forma predeterminada, WEDOS Protection actúa como un proxy inverso seguro. La conexión TLS cifrada del visitante se termina en el edge de WGP, donde la solicitud se descifra temporalmente para poder inspeccionarla en busca de ataques. Una vez aplicadas todas las comprobaciones de seguridad, la solicitud se vuelve a cifrar y se reenvía de forma segura al servidor de origen.
Esto significa que, para que la protección completa de la capa de aplicación (L7) sea eficaz, WGP debe disponer de un certificado válido para su dominio. WEDOS Protection puede gestionarlo automáticamente mediante Let’s Encrypt, o bien usted puede subir su propio certificado personalizado a partir del plan Expert.
Modo Pass-Through
El Pass-Through Mode define cómo se procesa y se protege el tráfico HTTPS del dominio: desde la protección completa de la capa de aplicación (predeterminada), pasando por la protección solo a nivel de red, hasta la ausencia total de inspección. Hay tres opciones disponibles:
- Full Protection (L3/L4 and L7): predeterminada. El pass-through está desactivado y WGP protege su dominio en todas las capas. TLS se termina en el edge de WGP, el tráfico se inspecciona mediante filtros de nivel de red y de nivel de aplicación (incluido el WAF) y después se vuelve a cifrar antes de reenviarlo al origen.
- Protección de red (solo L3/L4). La protección L7 está desactivada y a su dominio solo se le aplican reglas y filtros de nivel de red. WGP no termina TLS, por lo que no es posible ninguna inspección de la capa de aplicación. Resulta útil cuando la conexión con el origen debe permanecer cifrada de extremo a extremo pero usted desea conservar la protección DDoS y el filtrado a nivel de red.
- Pass-through (sin inspección ni protección). No se aplica ninguna protección, inspección ni registro. Todas las solicitudes se reenvían al servidor de origen sin modificar. Úselo únicamente cuando el cifrado deba permanecer estrictamente de extremo a extremo y usted se encargue de la protección en el origen.
HSTS
HSTS (HTTP Strict Transport Security) es una política de seguridad aplicada por el navegador que indica a los navegadores de los visitantes que se conecten a su sitio web siempre mediante HTTPS, nunca mediante HTTP sin cifrar. Cuando HSTS está activado en WEDOS Protection, WGP añade la cabecera de respuesta Strict-Transport-Security a todas las respuestas HTTPS del dominio.
Cuando HSTS está activado:
- Los navegadores reescriben automáticamente las solicitudes
http://ahttps://antes de que ningún tráfico salga del dispositivo. - Se evitan los ataques de degradación y de SSL stripping.
- Se bloquea el acceso accidental a través de HTTP no seguro.
Esto ayuda a proteger a los usuarios frente a los ataques de intermediario (man-in-the-middle) y garantiza una comunicación cifrada uniforme para todos los visitantes.
HSTS solo debe activarse cuando HTTPS esté completamente configurado y funcione correctamente para el dominio y todos sus subdominios. Una vez que el navegador almacena la política HSTS, no es posible omitirla hasta que caduque, por lo que una configuración incorrecta puede dejar temporalmente a los usuarios sin acceso.
Let’s Encrypt y los certificados personalizados
WEDOS Protection admite dos tipos de certificados SSL/TLS: los certificados Let’s Encrypt gestionados automáticamente (predeterminados) y los certificados personalizados subidos por el cliente.
HTTPS con Let’s Encrypt
De forma predeterminada, WEDOS Protection emite y renueva automáticamente los certificados Let’s Encrypt de su dominio. Esta opción:
- no requiere ninguna gestión manual de certificados,
- proporciona certificados de confianza y ampliamente aceptados,
- renueva automáticamente los certificados antes de que caduquen.
Es la opción recomendada para la mayoría de los usuarios. De la renovación se encarga WGP mediante la validación DNS-01, por lo que no se requiere ninguna intervención manual mientras el dominio siga delegado a los servidores DNS de WGP.
HTTPS con un certificado personalizado
Los clientes a partir del plan Expert pueden subir y gestionar sus propios certificados SSL/TLS. Los certificados personalizados se utilizan habitualmente cuando:
- se exige un certificado emitido por la organización,
- se necesita validación extendida (EV) o una autoridad de certificación concreta,
- debe reutilizarse una infraestructura de certificados existente.
Una vez subido, WEDOS Protection utiliza el certificado personalizado para proteger el tráfico HTTPS del dominio seleccionado. Las renovaciones debe realizarlas manualmente el cliente antes de que caduque el certificado.
Configuración de HTTPS
Para configurar los ajustes de HTTPS, siga estos pasos:
- Inicie sesión en la administración de WEDOS Global ⧉.
- Seleccione un dominio (o una plantilla) que desee configurar.
- En el menú de la izquierda, haga clic en HTTPS.
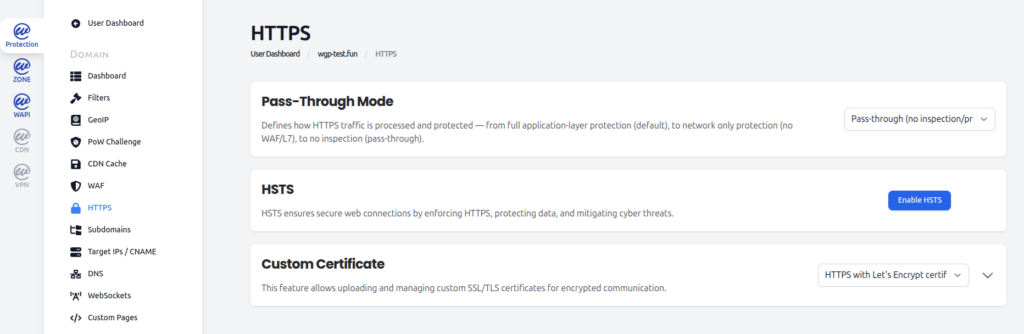
Configurar el Pass-Through Mode
En la sección Modo Pass-Through , utilice el menú desplegable para seleccionar uno de los tres modos disponibles. Para una descripción detallada de cada opción, consulte el capítulo Modo Pass-Through anterior.
El modo predeterminado es Protección completa (L3/L4 y L7). Recomendamos dejarlo activado para todo el tráfico de producción que no requiera un cifrado estrictamente de extremo a extremo.
Activar HSTS
En la sección HSTS , haga clic en Enable HSTS para activar HSTS en el dominio. WGP empezará a añadir la cabecera Strict-Transport-Security a todas las respuestas HTTPS. Para volver a desactivar HSTS, haga clic en el mismo botón (que ahora mostrará Disable HSTS).
Antes de activar HSTS, asegúrese de que:
- HTTPS funciona correctamente para el dominio y todos los subdominios afectados,
- hay un certificado válido instalado (Let’s Encrypt o personalizado),
- todos los enlaces y recursos internos se cargan mediante HTTPS (sin contenido mixto).
Gestionar el certificado
En la sección Certificado personalizado , utilice el menú desplegable para elegir entre HTTPS con certificado Let’s Encrypt (predeterminado) y HTTPS con certificado propio.
Con el certificado Let’s Encrypt seleccionado, no es necesaria ninguna otra acción: WGP emite y renueva el certificado automáticamente.
Con el certificado personalizado seleccionado, despliegue la sección para subir los archivos del certificado. Deberá proporcionar:
- el archivo del certificado (en formato PEM),
- el archivo de la clave privada,
- la cadena de certificados intermedios, si no viene incluida con el certificado.
La subida de certificados personalizados está disponible a partir del plan Expert. Recuerde que los certificados personalizados no se renuevan automáticamente: sustituya el certificado antes de que caduque para evitar errores TLS a sus visitantes.
FAQ
¿Necesita mi servidor de origen su propio certificado SSL cuando utilizo WEDOS Protection?
En el modo predeterminado Protección completa (L3/L4 y L7) , WGP termina TLS en el edge con su propio certificado. El origen puede seguir utilizando HTTPS para la conexión de backend (recomendado por seguridad), pero los visitantes solo ven el certificado de WGP. En los modos Protección de red (solo L3/L4) y Pass-through , el origen debe tener su propio certificado válido, ya que el handshake TLS se realiza directamente con el origen.
¿Es HTTPS Pass-Through lo mismo que desactivar WGP?
No. En el modo Pass-through (sin inspección ni protección) , el tráfico sigue circulando por la red de WGP: simplemente no se inspecciona, ni se filtra, ni se registra. Usted conserva el enrutamiento y la disponibilidad de la red Anycast, pero pierde la protección de la capa de aplicación y de la capa de red. Para restablecer la protección, vuelva a Protección completa o a Protección de red.
¿Cómo renueva WGP automáticamente los certificados Let’s Encrypt?
WGP utiliza la validación DNS-01 para renovar los certificados Let’s Encrypt. Se coloca un registro TXT temporal en _acme-challenge.yourdomain.com, Let’s Encrypt lo verifica y el certificado renovado se instala en el edge de WGP. Esto ocurre automáticamente y no requiere ninguna acción manual mientras su dominio siga delegado a los servidores DNS de WGP.
¿Activar HSTS romperá mi sitio?
Solo si HTTPS no funciona por completo en el momento de activar HSTS. Una vez que los navegadores almacenan la política HSTS, rechazan el retroceso a HTTP durante toda la vigencia de la política. Antes de activar HSTS, compruebe que el sitio se carga correctamente mediante HTTPS en el dominio principal y en todos los subdominios que utilicen los visitantes, y que no hay advertencias de contenido mixto.