
Z tego artykułu dowiedzą się Państwo:
- Jak działa HTTPS w WEDOS Protection
- Czym jest Pass-Through Mode i jakie ma opcje
- HSTS (HTTP Strict Transport Security)
- Let’s Encrypt i certyfikaty własne
- Jak skonfigurować HTTPS
- Najczęściej zadawane pytania
HTTPS w WEDOS Protection
HTTPS to podstawowy wymóg nowoczesnych stron internetowych — szyfruje dane przesyłane między odwiedzającymi a serwerem i chroni je przed podsłuchem oraz manipulacją. WEDOS Protection oferuje wbudowaną obsługę HTTPS, która umożliwia bezpieczne przetwarzanie ruchu na poziomie proxy przy zachowaniu wysokiej wydajności i silnych mechanizmów bezpieczeństwa.
Domyślnie WEDOS Protection działa jako bezpieczne odwrotne proxy. Szyfrowane połączenie TLS od odwiedzającego jest kończone na brzegu sieci WGP, gdzie żądanie zostaje tymczasowo odszyfrowane, aby można je było sprawdzić pod kątem ataków. Po wykonaniu wszystkich kontroli bezpieczeństwa żądanie jest ponownie szyfrowane i bezpiecznie przekazywane do serwera źródłowego.
Oznacza to, że aby pełna ochrona w warstwie aplikacji (L7) była skuteczna, WGP musi dysponować ważnym certyfikatem dla Państwa domeny. WEDOS Protection może zarządzać nim automatycznie za pośrednictwem Let’s Encrypt, albo mogą Państwo w taryfie Expert i wyższej przesłać własny certyfikat.
Pass-Through Mode
Pass-Through Mode określa, w jaki sposób ruch HTTPS dla domeny jest przetwarzany i chroniony — od pełnej ochrony w warstwie aplikacji (domyślnie), przez ochronę wyłącznie sieciową, po całkowity brak inspekcji. Dostępne są trzy opcje:
- Full Protection (L3/L4 and L7) — ustawienie domyślne. Pass-through jest wyłączony, a WGP chroni Państwa domenę na wszystkich warstwach. TLS jest kończone na brzegu sieci WGP, ruch jest sprawdzany przez filtry na poziomie sieciowym i aplikacyjnym (w tym WAF), a następnie ponownie szyfrowany i przekazywany do serwera źródłowego.
- Ochrona sieciowa (tylko L3/L4). Ochrona L7 jest wyłączona i wobec domeny stosowane są wyłącznie reguły i filtry na poziomie sieciowym. WGP nie kończy TLS, więc żadna inspekcja w warstwie aplikacji nie jest możliwa. Przydatne, gdy połączenie z serwerem źródłowym musi pozostać szyfrowane end-to-end, ale mimo to chcą Państwo mieć ochronę przed DDoS i filtrowanie na poziomie sieciowym.
- Pass-through (bez inspekcji/ochrony). Nie jest stosowana żadna ochrona, inspekcja ani rejestrowanie. Wszystkie żądania są przekazywane do serwera źródłowego w niezmienionej postaci. Prosimy korzystać z tej opcji tylko wtedy, gdy szyfrowanie musi pozostać ściśle end-to-end, a ochroną zajmują się Państwo samodzielnie na serwerze źródłowym.
HSTS
HSTS (HTTP Strict Transport Security) to polityka bezpieczeństwa egzekwowana przez przeglądarkę, która nakazuje przeglądarkom odwiedzających łączyć się z Państwa stroną zawsze przez HTTPS — nigdy przez nieszyfrowane HTTP. Gdy HSTS jest włączone w WEDOS Protection, WGP dodaje nagłówek Strict-Transport-Security do wszystkich odpowiedzi HTTPS dla danej domeny.
Gdy HSTS jest włączone:
- Przeglądarki automatycznie przepisują żądania
http://nahttps://jeszcze zanim jakikolwiek ruch opuści urządzenie. - Ataki typu downgrade i SSL stripping są uniemożliwione.
- Przypadkowy dostęp przez niezabezpieczone HTTP jest blokowany.
Pomaga to chronić użytkowników przed atakami typu man-in-the-middle i zapewnia stale szyfrowaną komunikację wszystkim odwiedzającym.
HSTS należy włączać dopiero wtedy, gdy HTTPS jest w pełni skonfigurowane i działa poprawnie dla domeny oraz wszystkich jej subdomen. Gdy przeglądarka zapisze politykę HSTS, nie da się jej ominąć aż do jej wygaśnięcia, więc błędna konfiguracja może tymczasowo odciąć użytkownikom dostęp.
Let’s Encrypt i certyfikaty własne
WEDOS Protection obsługuje dwa rodzaje certyfikatów SSL/TLS: automatycznie zarządzane certyfikaty Let’s Encrypt (domyślnie) oraz certyfikaty własne przesłane przez klienta.
HTTPS z certyfikatem Let’s Encrypt
Domyślnie WEDOS Protection automatycznie wystawia i odnawia certyfikaty Let’s Encrypt dla Państwa domeny. Ta opcja:
- Nie wymaga ręcznego zarządzania certyfikatami.
- Zapewnia zaufane i powszechnie akceptowane certyfikaty.
- Automatycznie odnawia certyfikaty przed ich wygaśnięciem.
Dla większości użytkowników jest to opcja zalecana. Odnowieniem zajmuje się WGP przy użyciu walidacji DNS-01, więc żadna ręczna interwencja nie jest potrzebna, dopóki domena pozostaje delegowana do serwerów DNS WGP.
HTTPS z certyfikatem własnym
Klienci z taryfą Expert i wyższą mogą przesłać własne certyfikaty SSL/TLS i nimi zarządzać. Certyfikaty własne stosuje się najczęściej, gdy:
- Wymagany jest certyfikat wystawiony przez organizację.
- Potrzebna jest Extended Validation (EV) lub konkretny urząd certyfikacji.
- Konieczne jest wykorzystanie istniejącej infrastruktury certyfikatów.
Po przesłaniu WEDOS Protection używa certyfikatu własnego do zabezpieczenia ruchu HTTPS dla wybranej domeny. Odnowienia klient musi wykonywać ręcznie, zanim certyfikat wygaśnie.
Konfiguracja HTTPS
Aby skonfigurować ustawienia HTTPS, prosimy wykonać następujące kroki:
- Prosimy zalogować się do administracji WEDOS Global ⧉.
- Prosimy wybrać domenę (lub szablon), która ma zostać skonfigurowana.
- W lewym menu prosimy kliknąć HTTPS.
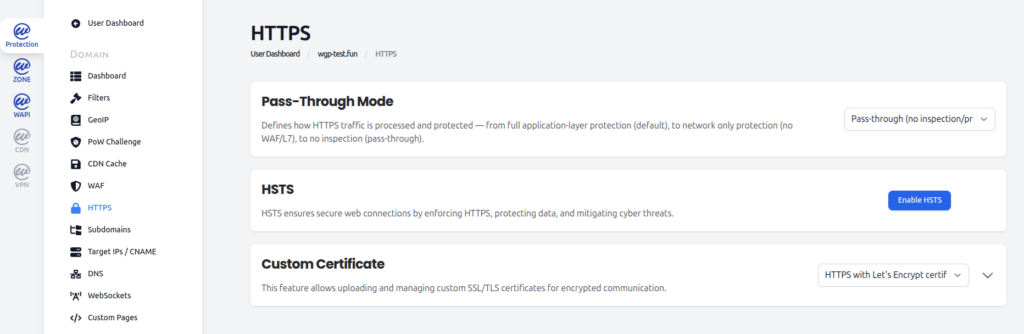
Ustawienie Pass-Through Mode
W sekcji Pass-Through Mode prosimy wybrać z listy rozwijanej jeden z trzech dostępnych trybów. Szczegółowy opis poszczególnych opcji znajdą Państwo w rozdziale Pass-Through Mode powyżej.
Trybem domyślnym jest Pełna ochrona (L3/L4 i L7). Zalecamy pozostawienie go włączonego dla całego ruchu produkcyjnego, który nie wymaga ściśle end-to-end szyfrowania.
Włączenie HSTS
W sekcji HSTS prosimy kliknąć Enable HSTS , aby włączyć HSTS dla domeny. WGP zacznie dodawać nagłówek Strict-Transport-Security do wszystkich odpowiedzi HTTPS. Aby ponownie wyłączyć HSTS, prosimy kliknąć ten sam przycisk (który będzie teraz opisany jako Wyłączenie HSTS).
Przed włączeniem HSTS prosimy upewnić się, że:
- HTTPS działa poprawnie dla domeny i wszystkich objętych subdomen.
- Wdrożony jest ważny certyfikat (Let’s Encrypt lub własny).
- Wszystkie linki wewnętrzne i zasoby ładują się przez HTTPS (brak mieszanej treści).
Zarządzanie certyfikatem
W sekcji Custom Certificate prosimy wybrać z listy rozwijanej pomiędzy HTTPS z certyfikatem Let’s Encrypt (domyślnie) a HTTPS z certyfikatem własnym.
Przy wyborze Let’s Encrypt nie są potrzebne żadne dalsze działania — WGP wystawia i odnawia certyfikat automatycznie.
Przy wyborze certyfikatu własnego prosimy rozwinąć sekcję i przesłać pliki certyfikatu. Będą Państwo potrzebować:
- Pliku certyfikatu (w formacie PEM).
- Pliku klucza prywatnego.
- Łańcucha certyfikatów pośrednich, jeśli nie jest dołączony do certyfikatu.
Przesyłanie certyfikatów własnych jest dostępne w taryfie Expert i wyższej. Prosimy pamiętać, że certyfikaty własne nie odnawiają się automatycznie — prosimy wymienić certyfikat, zanim wygaśnie, aby odwiedzający nie zobaczyli błędów TLS.
FAQ
Czy przy korzystaniu z WEDOS Protection mój serwer źródłowy potrzebuje własnego certyfikatu SSL?
W domyślnym trybie Pełna ochrona (L3/L4 i L7) WGP kończy TLS na brzegu sieci przy użyciu własnego certyfikatu. Serwer źródłowy może nadal używać HTTPS do połączenia z backendem (zalecane ze względów bezpieczeństwa), ale odwiedzający widzą wyłącznie certyfikat WGP. W trybach Ochrona sieciowa (tylko L3/L4) oraz Pass-through serwer źródłowy musi mieć własny ważny certyfikat, ponieważ handshake TLS odbywa się bezpośrednio z nim.
Czy HTTPS Pass-Through to to samo co wyłączenie WGP?
Nie. W trybie Pass-through (bez inspekcji/ochrony) ruch nadal przechodzi przez sieć WGP — po prostu nie jest sprawdzany, filtrowany ani rejestrowany. Zachowują Państwo routing i dostępność sieci Anycast, ale tracą ochronę w warstwie aplikacji i w warstwie sieciowej. Aby przywrócić ochronę, prosimy przełączyć z powrotem na Pełna ochrona lub Ochrona sieciowa.
W jaki sposób WGP automatycznie odnawia certyfikaty Let’s Encrypt?
WGP używa do odnawiania certyfikatów Let’s Encrypt walidacji DNS-01. Na _acme-challenge.yourdomain.comumieszczany jest tymczasowy rekord TXT, Let’s Encrypt go weryfikuje, a odnowiony certyfikat jest instalowany na brzegu sieci WGP. Dzieje się to automatycznie i nie wymaga żadnych ręcznych działań, dopóki Państwa domena pozostaje delegowana do serwerów DNS WGP.
Czy włączenie HSTS zepsuje moją stronę?
Tylko wtedy, gdy w momencie włączenia HSTS HTTPS nie działa w pełni. Gdy przeglądarki zapiszą politykę HSTS, przez czas jej obowiązywania odmawiają powrotu do HTTP. Przed włączeniem HSTS prosimy potwierdzić, że strona ładuje się poprawnie przez HTTPS w domenie głównej i wszystkich subdomenach używanych przez odwiedzających oraz że nie ma ostrzeżeń o mieszanej treści.