
In diesem Artikel erfahren Sie:
- Wie HTTPS in WEDOS Protection funktioniert
- Pass-Through Mode und seine Optionen
- HSTS (HTTP Strict Transport Security)
- Let’s Encrypt und eigene Zertifikate
- Wie Sie die HTTPS-Einstellungen konfigurieren
- Häufig gestellte Fragen
HTTPS in WEDOS Protection
HTTPS ist eine grundlegende Voraussetzung für moderne Websites – es verschlüsselt die zwischen Besuchern und dem Server übertragenen Daten und schützt sie vor Abhören und Manipulation. WEDOS Protection bietet eine integrierte HTTPS-Unterstützung, die eine sichere Verarbeitung des Datenverkehrs auf Proxy-Ebene bei gleichzeitig hoher Leistung und starken Sicherheitskontrollen ermöglicht.
Standardmäßig arbeitet WEDOS Protection als sicherer Reverse-Proxy. Die verschlüsselte TLS-Verbindung des Besuchers wird am WGP-Edge terminiert, wo die Anfrage vorübergehend entschlüsselt wird, damit sie auf Angriffe geprüft werden kann. Nach allen Sicherheitsprüfungen wird die Anfrage erneut verschlüsselt und sicher an den Origin-Server weitergeleitet.
Das bedeutet, dass WGP ein gültiges Zertifikat für Ihre Domain besitzen muss, damit der vollständige Schutz auf Anwendungsebene (L7) wirksam ist. WEDOS Protection kann dieses automatisch über Let’s Encrypt verwalten, oder Sie laden im Tarif Expert und höher Ihr eigenes Zertifikat hoch.
Pass-Through Mode
Der Pass-Through Mode legt fest, wie der HTTPS-Datenverkehr für die Domain verarbeitet und geschützt wird – vom vollständigen Schutz auf Anwendungsebene (Standard) über den reinen Netzwerkschutz bis hin zu gar keiner Prüfung. Es stehen drei Optionen zur Verfügung:
- Full Protection (L3/L4 and L7) – Standard. Pass-Through ist deaktiviert und WGP schützt Ihre Domain auf allen Ebenen. TLS wird am WGP-Edge terminiert, der Datenverkehr wird sowohl von Filtern auf Netzwerkebene als auch auf Anwendungsebene (einschließlich WAF) geprüft und anschließend erneut verschlüsselt, bevor er an den Origin weitergeleitet wird.
- Network Protection (nur L3/L4). Der L7-Schutz ist deaktiviert und für Ihre Domain werden nur Regeln und Filter auf Netzwerkebene angewendet. WGP terminiert TLS nicht, daher ist keine Prüfung auf Anwendungsebene möglich. Nützlich, wenn die Verbindung zum Origin durchgehend verschlüsselt bleiben muss, Sie aber dennoch DDoS-Schutz und Filterung auf Netzwerkebene wünschen.
- Pass-through (keine Prüfung/kein Schutz). Es werden kein Schutz, keine Prüfung und keine Protokollierung angewendet. Alle Anfragen werden unverändert an den Origin-Server weitergeleitet. Verwenden Sie diese Option nur, wenn die Verschlüsselung strikt durchgehend bleiben muss und Sie den Schutz selbst am Origin übernehmen.
HSTS
HSTS (HTTP Strict Transport Security) ist eine vom Browser durchgesetzte Sicherheitsrichtlinie, die die Browser der Besucher anweist, sich mit Ihrer Website immer über HTTPS zu verbinden – niemals über unverschlüsseltes HTTP. Wenn HSTS in WEDOS Protection aktiviert ist, fügt WGP den Antwort-Header Strict-Transport-Security allen HTTPS-Antworten für die Domain hinzu.
Wenn HSTS aktiviert ist:
- Browser schreiben Anfragen automatisch von
http://aufhttps://um, bevor überhaupt Daten das Gerät verlassen. - Downgrade- und SSL-Stripping-Angriffe werden verhindert.
- Ein versehentlicher Zugriff über unsicheres HTTP wird blockiert.
Das schützt die Nutzer vor Man-in-the-Middle-Angriffen und sorgt für eine durchgehend verschlüsselte Kommunikation für alle Besucher.
HSTS sollte erst aktiviert werden, wenn HTTPS für die Domain und alle ihre Subdomains vollständig konfiguriert ist und korrekt funktioniert. Sobald ein Browser die HSTS-Richtlinie gespeichert hat, lässt sie sich bis zum Ablauf der Richtlinie nicht umgehen, sodass eine Fehlkonfiguration die Nutzer vorübergehend aussperren kann.
Let’s Encrypt und eigene Zertifikate
WEDOS Protection unterstützt zwei Arten von SSL/TLS-Zertifikaten: automatisch verwaltete Let’s Encrypt Zertifikate (Standard) und eigene, vom Kunden hochgeladene Zertifikate.
HTTPS mit Let’s Encrypt
Standardmäßig stellt WEDOS Protection Let’s Encrypt Zertifikate für Ihre Domain automatisch aus und erneuert sie. Diese Option:
- erfordert keine manuelle Zertifikatsverwaltung,
- liefert vertrauenswürdige, allgemein akzeptierte Zertifikate,
- erneuert Zertifikate automatisch vor dem Ablauf.
Dies ist die empfohlene Option für die meisten Nutzer. Die Erneuerung übernimmt WGP mittels DNS-01 Validierung, sodass kein manuelles Eingreifen nötig ist, solange die Domain in der DNS-Delegierung von WGP bleibt.
HTTPS mit eigenem Zertifikat
Kunden im Tarif Expert und höher können ihre eigenen SSL/TLS-Zertifikate hochladen und verwalten. Eigene Zertifikate werden üblicherweise verwendet, wenn:
- ein von der Organisation ausgestelltes Zertifikat erforderlich ist,
- Extended Validation (EV) oder eine bestimmte Zertifizierungsstelle benötigt wird,
- eine bestehende Zertifikatsinfrastruktur weiterverwendet werden muss.
Nach dem Hochladen verwendet WEDOS Protection das eigene Zertifikat, um den HTTPS-Datenverkehr für die ausgewählte Domain abzusichern. Die Erneuerung muss der Kunde vor dem Ablauf des Zertifikats manuell vornehmen.
HTTPS-Einrichtung
Um die HTTPS-Einstellungen zu konfigurieren, gehen Sie wie folgt vor:
- Melden Sie sich an in der WEDOS Global Administration ⧉.
- Wählen Sie eine Domain (oder eine Vorlage) aus, die Sie einrichten möchten.
- Klicken Sie im linken Menü auf HTTPS.
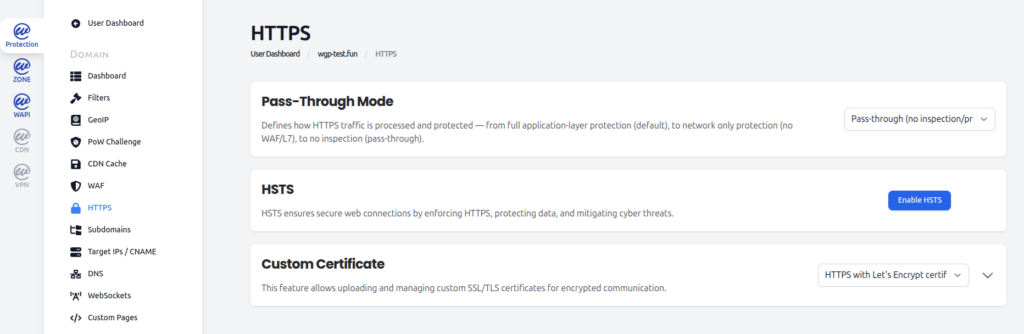
Pass-Through Mode einstellen
Wählen Sie im Abschnitt Pass-Through Mode über das Auswahlmenü einen der drei verfügbaren Modi aus. Eine ausführliche Beschreibung der einzelnen Optionen finden Sie im Kapitel Pass-Through Mode weiter oben.
Der Standardmodus ist Full Protection (L3/L4 und L7). Wir empfehlen, ihn für den gesamten Produktivverkehr aktiviert zu lassen, der keine strikt durchgehende Verschlüsselung erfordert.
HSTS aktivieren
Klicken Sie im Abschnitt HSTS auf Enable HSTS , um HSTS für die Domain einzuschalten. WGP beginnt dann, den Header Strict-Transport-Security allen HTTPS-Antworten hinzuzufügen. Um HSTS wieder auszuschalten, klicken Sie auf dieselbe Schaltfläche (die nun Disable HSTS).
Stellen Sie vor dem Aktivieren von HSTS sicher, dass:
- HTTPS für die Domain und alle betroffenen Subdomains korrekt funktioniert,
- ein gültiges Zertifikat vorhanden ist (Let’s Encrypt oder ein eigenes),
- alle internen Links und Ressourcen über HTTPS geladen werden (keine Mixed-Content-Inhalte).
Zertifikat verwalten
Wählen Sie im Abschnitt Eigenes Zertifikat über das Auswahlmenü zwischen HTTPS mit Let’s-Encrypt-Zertifikat (Standard) und HTTPS mit eigenem Zertifikat.
Bei ausgewähltem Let’s Encrypt Zertifikat ist nichts weiter zu tun – WGP stellt das Zertifikat automatisch aus und erneuert es.
Bei ausgewähltem eigenem Zertifikat klappen Sie den Abschnitt auf, um die Zertifikatsdateien hochzuladen. Sie benötigen:
- die Zertifikatsdatei (im PEM-Format),
- die Datei mit dem privaten Schlüssel,
- die Kette der Zwischenzertifikate, falls sie nicht im Zertifikat enthalten ist.
Das Hochladen eigener Zertifikate ist im Tarif Expert und höher verfügbar. Denken Sie daran, dass eigene Zertifikate nicht automatisch erneuert werden – tauschen Sie das Zertifikat vor seinem Ablauf aus, um TLS-Fehler für Ihre Besucher zu vermeiden.
FAQ
Benötigt mein Origin-Server ein eigenes SSL-Zertifikat, wenn ich WEDOS Protection nutze?
Im Standardmodus Full Protection (L3/L4 und L7) terminiert WGP TLS am Edge mit seinem eigenen Zertifikat. Der Origin kann für die Backend-Verbindung weiterhin HTTPS verwenden (aus Sicherheitsgründen empfohlen), die Besucher sehen jedoch nur das WGP-Zertifikat. In den Modi Network Protection (nur L3/L4) und Pass-through muss der Origin ein eigenes gültiges Zertifikat haben, da der TLS-Handshake direkt mit dem Origin stattfindet.
Ist HTTPS Pass-Through dasselbe wie das Deaktivieren von WGP?
Nein. Im Modus Pass-through (keine Prüfung/kein Schutz) fließt der Datenverkehr weiterhin durch das WGP-Netz – er wird lediglich nicht geprüft, gefiltert oder protokolliert. Sie behalten das Routing und die Verfügbarkeit des Anycast-Netzes, verlieren aber den Schutz auf Anwendungs- und Netzwerkebene. Um den Schutz wiederherzustellen, wechseln Sie zurück zu Full Protection oder Network Protection.
Wie erneuert WGP Let’s Encrypt Zertifikate automatisch?
WGP verwendet die DNS-01 Validierung, um Let’s Encrypt Zertifikate zu erneuern. Es wird ein temporärer TXT-Eintrag auf _acme-challenge.yourdomain.comangelegt, Let’s Encrypt überprüft ihn, und das erneuerte Zertifikat wird auf dem WGP-Edge installiert. Das geschieht automatisch und erfordert keinerlei manuelle Aktion, solange Ihre Domain an die DNS-Server von WGP delegiert bleibt.
Wird meine Website durch das Aktivieren von HSTS beschädigt?
Nur dann, wenn HTTPS beim Aktivieren von HSTS nicht vollständig funktioniert. Sobald Browser die HSTS-Richtlinie gespeichert haben, verweigern sie für die Dauer der Richtlinie den Rückfall auf HTTP. Vergewissern Sie sich vor dem Aktivieren von HSTS, dass die Website über HTTPS auf der Hauptdomain und allen von Besuchern genutzten Subdomains korrekt lädt und dass es keine Mixed-Content-Warnungen gibt.