
V tomto článku se dozvíte:
Nouzový režim
Nouzový režim řídí, jak WEDOS Protection zpracovává příchozí provoz domény na globální úrovni. Určuje, zda se pravidla ochrany vynucují běžným způsobem, pouze logují, nebo zda je nahradí přísnější chování pro řešení incidentu – to vše z jediné rozbalovací nabídky.
Změna režimu ochrany se vztahuje na celou konfiguraci domény. Nemaže ani nepřepisuje jednotlivé filtry nebo Combo Rules. Mění pouze to, jak se tato pravidla na proxy chovají.
Dostupné režimy
WEDOS Protection aktuálně podporuje následujících pět režimů:
| Režim | Chování |
|---|---|
| Normal (Deactivate) | Není aktivní žádný nouzový režim. Doména běží v plné ochraně Normal se všemi filtry, limity četnosti a pravidly CMS ve vynucovacím režimu. Doporučeno pro produkční provoz. |
| Under Attack, Soft | Zpřísněná challenge brána v kombinaci s přísnějšími limity četnosti. Určeno pro probíhající L7 útok, kdy chcete filtrovat důrazněji a zároveň zachovat web dostupný pro legitimní uživatele. |
| Bypass | Pravidla ochrany se obcházejí a provoz je přeposílán na origin se sníženou mírou filtrování. Hodí se při vyšetřování podezření na falešně pozitivní zásah vašich pravidel ochrany. |
| Log Only | Filtry a pravidla se vyhodnocují, ale provoz neovlivňují. Z akcí se stávají záznamy “log”, které si můžete prohlédnout v Grafana. Použijte pro ověření pravidel nebo audit stávající ochrany. |
| Full Drop | Všechna příchozí TCP spojení jsou na hraně proxy tiše zahazována. Návštěvníkům vyprší časový limit spojení. Krajní izolační opatření. |
Více informací o režimech najdete v kapitole Přehled režimů .
Nastavení Emergency Mode
Aktivní Emergency Mode domény změníte takto:
- Přihlaste se do administrace WEDOS Global ⧉.
- Vyberte doménu (nebo šablonu), kterou chcete nastavit.
- V horní části přehledu domény rozbalte nabídku Nouzový režim a vyberte režim, který chcete aktivovat.
- Potvrďte změnu v dialogovém okně.
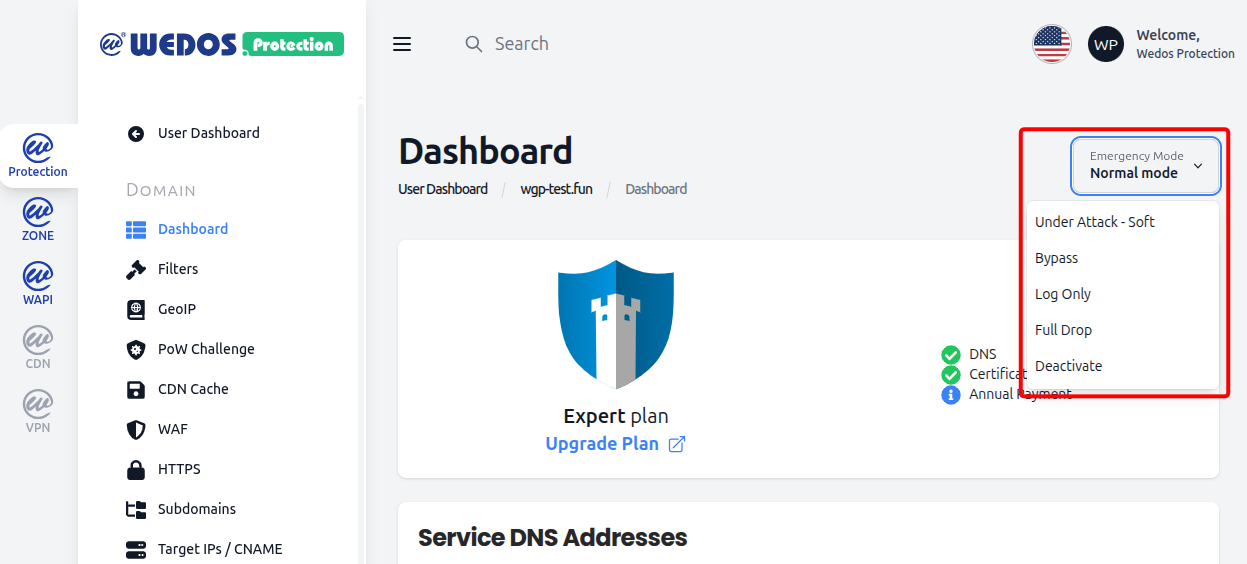
Nový režim se projeví na hraně proxy během několika sekund.
Aktuálně aktivní režim je vždy zobrazen jako popisek rozbalovací nabídky.
Pokud chcete určitý režim rychle nastavit velkému počtu domén, vytvořte šablonu s aktivním daným režimem.
Návrat k ochraně Normal
Pro návrat k plné produkční ochraně vyberte v rozbalovací nabídce Deactivate a potvrďte změnu. Deaktivací nouzového režimu se všechny filtry, limity četnosti a pravidla CMS vrátí do vynucovacího stavu. Všechna pravidla přidaná nebo upravená v době, kdy byla doména v jiném režimu, se uplatní ihned po aktivaci ochrany Normal.
Přehled režimů
Následující seznam popisuje typickou situaci, pro kterou je každý režim určen. Obecně platí, že doména by měla většinu času běžet v režimu Normal . Ostatní režimy používejte cíleně pro konkrétní účel a po jeho splnění vraťte režim zpět na Normal .
Normal (Deactivate)
Toto je produkční výchozí nastavení a mělo by být aktivní vždy, pokud není konkrétní důvod k přepnutí. Ochrana Normal uplatňuje kompletní ochranu na úrovni L3, L4 a L7 spolu se všemi vlastními pravidly, která jste nastavili.
Under Attack, Soft
Režim Under Attack, Soft použijte, když je doména cílem cíleného útoku, ale chcete službu udržet dostupnou pro legitimní uživatele. Challenge brána se zpřísní a limity četnosti se sníží, takže klient, který neprojde challenge nebo překročí snížené prahy, je odfiltrován dříve, než se požadavek dostane na origin.
Bypass
Režim Bypass použijte, když máte podezření, že některé pravidlo ochrany blokuje legitimní provoz, a potřebujete toto omezení rychle odstranit po dobu vyšetřování. Provoz je přeposílán na origin se sníženou mírou filtrování, takže web zůstane dostupný, zatímco izolujete pravidlo způsobující falešně pozitivní zásah. Po dokončení vyšetřování a úpravě ochrany vraťte doménu do režimu Normal.
Log Only
Režim Log Only použijte, když s WGP začínáte a chcete získat přehled o svém provozu a určit potřebnou úroveň ochrany, když chcete vyhodnotit nastavení Filtry nebo WAF , nebo když chcete provést audit stávající ochrany bez vlivu na provoz. Filtry a pravidla se vyhodnocují, ale provoz neblokují. Z výsledných akcí se stávají záznamy v logu, které můžete využít k ověření potřeby filtrů a pravidel dříve, než je zapnete v režimu Normal.
Full Drop
Režim Full Drop použijte jako krajní izolační opatření. Všechna příchozí TCP spojení jsou na hraně proxy tiše zahazována, což znamená, že návštěvníkům vyprší časový limit spojení a nedostanou žádnou odpověď. Tento režim je vhodný pouze tehdy, když žádný jiný režim nestačí – například během katastrofického incidentu, kdy je jakýkoli provoz na origin nepřijatelný.
FAQ
Jak zjistím, který režim je na mé doméně aktivní?
Aktuální režim je zobrazen v rozbalovací nabídce. Pokud to není režim Normal a zrovna netestujete ani nejste pod útokem, vyberte možnost Deactivate pro návrat do režimu Normal .
Smaže nebo přepíše změna režimu ochrany moje filtry a Combo Rules?
Ne. Vaše filtry a Combo Rules zůstávají v konfiguraci beze změny. Režim ochrany mění pouze to, jak se tato pravidla chovají za běhu. Návrat k ochraně Normal obnoví plné vynucování všech pravidel přesně tak, jak byla nastavena.
Jak rychle se změna režimu projeví?
Jakmile potvrdíte dialogové okno, nový režim se během několika sekund rozšíří na hranu proxy. Není potřeba žádná změna DNS ani restart.
Můžu přepnout přímo z jednoho režimu do druhého, aniž bych se nejprve vrátil do režimu Normal?
Ano. Mezi libovolnými dvěma režimy se můžete přesunout přímo. Každý přechod ale vyžaduje potvrzení. Můžete například přejít z Under Attack, Soft na Full Drop při eskalaci incidentu a po jeho skončení zpět na Deactivate .
Mám nechat Under Attack, Soft trvale aktivní kvůli vyšší bezpečnosti?
Ne. Under Attack, Soft je určen pro probíhající incidenty a používá přísnější prahy a zpřísněnou challenge bránu, která může časem ovlivnit legitimní uživatele. Doporučeným základem pro produkční provoz je Deactivate, který již spouští kompletní ochranu WGP. Under Attack, Soft použijte pouze tehdy, máte-li důkazy o cíleném útoku.
Uvidí návštěvníci po aktivaci Full Drop chybovou stránku WEDOS Protection?
Ne. Full Drop tiše zahazuje všechna příchozí TCP spojení na hraně proxy, takže se negeneruje žádná HTTP odpověď. Návštěvníci uvidí v prohlížeči vypršení nebo resetování spojení, nikoli stránku WEDOS Protection. Je to záměrné a je to jeden z důvodů, proč je Full Drop vyhrazen jako krajní režim.