
V tomto článku sa dozviete:
- Ako funguje HTTPS vo WEDOS Protection
- Čo je Pass-Through Mode a aké má možnosti
- HSTS (HTTP Strict Transport Security)
- Let’s Encrypt a vlastné certifikáty
- Ako nastaviť HTTPS
- Často kladené otázky
HTTPS vo WEDOS Protection
HTTPS je základnou požiadavkou moderných webov — šifruje dáta prenášané medzi návštevníkmi a serverom a chráni ich pred odpočúvaním aj pozmenením. WEDOS Protection ponúka vstavanú podporu HTTPS, ktorá umožňuje bezpečné spracovanie prevádzky na úrovni proxy pri zachovaní vysokého výkonu a silných bezpečnostných kontrol.
Vo východiskovom nastavení funguje WEDOS Protection ako zabezpečená reverzná proxy. Šifrované TLS spojenie od návštevníka je ukončené na okraji siete WGP, kde je požiadavka dočasne dešifrovaná, aby ju bolo možné skontrolovať na útoky. Po vykonaní všetkých bezpečnostných kontrol je požiadavka znovu zašifrovaná a bezpečne odovzdaná na zdrojový server.
To znamená, že aby bola plná ochrana na aplikačnej vrstve (L7) účinná, musí mať WGP platný certifikát pre vašu doménu. WEDOS Protection ho môže spravovať automaticky prostredníctvom Let’s Encrypt, alebo môžete v tarife Expert a vyššom nahrať vlastný certifikát.
Režim Pass-Through
Pass-Through Mode určuje, ako je prevádzka HTTPS pre doménu spracovaná a chránená — od plnej ochrany na aplikačnej vrstve (východiskové) cez ochranu iba na sieťovej vrstve až po úplné vypnutie kontroly. K dispozícii sú tri možnosti:
- Full Protection (L3/L4 and L7) — východiskový režim. Pass-through je vypnutý a WGP chráni vašu doménu na všetkých vrstvách. TLS je ukončené na okraji siete WGP, prevádzka je kontrolovaná filtrami na sieťovej aj aplikačnej úrovni (vrátane WAF) a potom je znovu zašifrovaná a odovzdaná na zdrojový server.
- Sieťová ochrana (len L3/L4). Ochrana L7 je vypnutá a na vašu doménu sa uplatňujú iba pravidlá a filtre na sieťovej úrovni. WGP neukončuje TLS, takže nie je možná žiadna kontrola na aplikačnej vrstve. Hodí sa, keď musí zostať spojenie so zdrojovým serverom šifrované end-to-end, ale napriek tomu chcete ochranu pred DDoS a filtrovanie na sieťovej úrovni.
- Pass-through (bez inšpekcie/ochrany). Neuplatňuje sa žiadna ochrana, kontrola ani logovanie. Všetky požiadavky sú bez zmeny odovzdávané na zdrojový server. Používajte iba vtedy, keď musí šifrovanie zostať striktne end-to-end a o ochranu sa staráte sami na zdrojovom serveri.
HSTS
HSTS (HTTP Strict Transport Security) je bezpečnostná politika vynucovaná prehliadačom, ktorá prehliadačom návštevníkov nariaďuje pripájať sa k vášmu webu vždy cez HTTPS — nikdy cez nešifrované HTTP. Keď je HSTS vo WEDOS Protection zapnuté, WGP pridáva hlavičku Strict-Transport-Security do všetkých odpovedí HTTPS pre danú doménu.
Keď je HSTS zapnuté:
- Prehliadače automaticky prepisujú požiadavky
http://nahttps://ešte predtým, než akákoľvek prevádzka opustí zariadenie. - Útoky typu downgrade a SSL stripping sú znemožnené.
- Náhodný prístup cez nezabezpečené HTTP je zablokovaný.
To pomáha chrániť používateľov pred útokmi typu man-in-the-middle a zaisťuje trvalo šifrovanú komunikáciu pre všetkých návštevníkov.
HSTS zapínajte až vo chvíli, keď je HTTPS plne nastavené a správne funguje pre doménu aj všetky jej subdomény. Len čo si prehliadač politiku HSTS uloží, nedá sa obísť až do jej vypršania, takže chybné nastavenie môže používateľom dočasne znemožniť prístup.
Let’s Encrypt a vlastné certifikáty
WEDOS Protection podporuje dva typy certifikátov SSL/TLS: automaticky spravované certifikáty Let’s Encrypt (východiskové) a vlastné certifikáty nahrané zákazníkom.
HTTPS s certifikátom Let’s Encrypt
Vo východiskovom nastavení WEDOS Protection automaticky vydáva a obnovuje certifikáty Let’s Encrypt pre vašu doménu. Táto možnosť:
- Nevyžaduje žiadnu ručnú správu certifikátov.
- Poskytuje dôveryhodné a široko uznávané certifikáty.
- Automaticky obnovuje certifikáty pred ich vypršaním.
Pre väčšinu používateľov je to odporúčaná voľba. Obnovu zaisťuje WGP pomocou validácie DNS-01, takže nie je nutný žiadny ručný zásah, kým doména zostáva delegovaná na DNS servery WGP.
HTTPS s vlastným certifikátom
Zákazníci s tarifom Expert a vyšším môžu nahrať a spravovať vlastné certifikáty SSL/TLS. Vlastné certifikáty sa bežne používajú, keď:
- Je vyžadovaný certifikát vydaný organizáciou.
- Je potrebná Extended Validation (EV) alebo konkrétna certifikačná autorita.
- Je nutné využiť existujúcu certifikátovú infraštruktúru.
Po nahratí použije WEDOS Protection vlastný certifikát na zabezpečenie prevádzky HTTPS pre vybranú doménu. Obnovu musí zákazník vykonávať ručne, skôr než certifikát vyprší.
Nastavenie HTTPS
HTTPS nastavíte podľa nasledujúcich krokov:
- Prihláste sa do administrácie WEDOS Global ⧉.
- Vyberte doménu (alebo šablónu), ktorú chcete nastaviť.
- V ľavom menu kliknite na HTTPS.
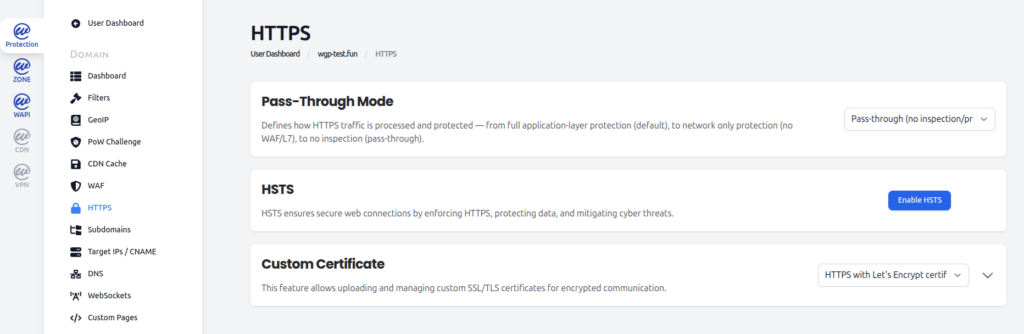
Nastavte Pass-Through Mode
V sekcii Režim Pass-Through vyberte v rozbaľovacej ponuke jeden z troch dostupných režimov. Podrobný popis jednotlivých možností nájdete v kapitole Režim Pass-Through vyššie.
Východiskovým režimom je Full Protection (L3/L4 a L7). Odporúčame ho ponechať zapnutý pre všetku produkčnú prevádzku, ktorá nevyžaduje striktné end-to-end šifrovanie.
Zapnite HSTS
V sekcii HSTS kliknite na Zapnutie HSTS a HSTS sa pre doménu zapne. WGP začne pridávať hlavičku Strict-Transport-Security do všetkých odpovedí HTTPS. HSTS opäť vypnete kliknutím na rovnaké tlačidlo (ktoré bude teraz popísané ako Vypnutie HSTS).
Skôr než HSTS zapnete, uistite sa, že:
- HTTPS správne funguje pre doménu aj všetky dotknuté subdomény.
- Je nasadený platný certifikát (Let’s Encrypt alebo vlastný).
- Všetky interné odkazy a zdroje sa načítavajú cez HTTPS (žiadny zmiešaný obsah).
Spravujte certifikát
V sekcii Vlastný certifikát vyberte v rozbaľovacej ponuke medzi HTTPS s certifikátom Let’s Encrypt (východiskové) a HTTPS s vlastným certifikátom.
Pri voľbe Let’s Encrypt nie je potrebné nič ďalšie — WGP certifikát vydáva a obnovuje automaticky.
Pri voľbe vlastného certifikátu rozbaľte sekciu a nahrajte súbory certifikátu. Budete potrebovať:
- Súbor certifikátu (vo formáte PEM).
- Súbor so súkromným kľúčom.
- Reťazec medziľahlých certifikátov, ak nie je súčasťou certifikátu.
Nahrávanie vlastných certifikátov je dostupné v tarife Expert a vyššom. Pamätajte, že vlastné certifikáty sa neobnovujú automaticky — vymeňte certifikát skôr, než vyprší, aby sa vašim návštevníkom nezobrazovali chyby TLS.
Časté otázky
Potrebuje môj zdrojový server pri použití WEDOS Protection vlastný SSL certifikát?
Vo východiskovom režime Full Protection (L3/L4 a L7) ukončuje WGP TLS na okraji siete pomocou vlastného certifikátu. Zdrojový server môže pre spojenie s backendom HTTPS naďalej používať (z bezpečnostných dôvodov to odporúčame), ale návštevníci vidia iba certifikát WGP. V režimoch Sieťová ochrana (len L3/L4) a Pass-through musí mať zdrojový server vlastný platný certifikát, pretože TLS handshake prebieha priamo s ním.
Je HTTPS Pass-Through to isté ako vypnutie WGP?
Nie. V režime Pass-through (bez inšpekcie/ochrany) prevádzka stále prechádza sieťou WGP — len nie je kontrolovaná, filtrovaná ani logovaná. Zachovávate si smerovanie a dostupnosť siete Anycast, ale prichádzate o ochranu na aplikačnej aj sieťovej vrstve. Ochranu obnovíte prepnutím späť na Full Protection alebo Sieťová ochrana.
Ako WGP automaticky obnovuje certifikáty Let’s Encrypt?
WGP používa na obnovu certifikátov Let’s Encrypt validáciu DNS-01. Na _acme-challenge.yourdomain.comsa umiestni dočasný TXT záznam, Let’s Encrypt ho overí a obnovený certifikát sa nainštaluje na okraj siete WGP. Prebieha to automaticky a nevyžaduje to žiadny ručný zásah, kým vaša doména zostáva delegovaná na DNS servery WGP.
Rozbije zapnutie HSTS môj web?
Iba vtedy, ak HTTPS v okamihu zapnutia HSTS plne nefunguje. Len čo si prehliadače politiku HSTS uložia, počas jej platnosti odmietajú návrat k HTTP. Pred zapnutím HSTS si overte, že sa web správne načítava cez HTTPS na hlavnej doméne aj na všetkých subdoménach, ktoré návštevníci používajú, a že sa neobjavujú varovania o zmiešanom obsahu.