
Ebből a cikkből megtudhatja:
- Hogyan működik a HTTPS a WEDOS Protectionben
- A Pass-Through mód és lehetőségei
- HSTS (HTTP Strict Transport Security)
- Let’s Encrypt és egyéni tanúsítványok
- A HTTPS-beállítások konfigurálása
- Gyakran ismételt kérdések
HTTPS a WEDOS Protectionben
A HTTPS a modern weboldalak alapvető követelménye — titkosítja a látogatók és a szerver között továbbított adatokat, megvédve azokat a lehallgatástól és a manipulációtól. A WEDOS Protection beépített HTTPS-támogatást nyújt, amely lehetővé teszi a biztonságos forgalomkezelést a proxy szintjén, miközben megőrzi a magas teljesítményt és az erős biztonsági kontrollokat.
A WEDOS Protection alapértelmezés szerint biztonságos reverse proxyként működik. A látogatótól érkező titkosított TLS-kapcsolat a WGP edge-en ér véget, ahol a kérés átmenetileg visszafejtésre kerül, hogy támadások szempontjából ellenőrizhető legyen. Az összes biztonsági ellenőrzés alkalmazása után a kérés újra titkosításra kerül, és biztonságosan továbbításra kerül az origin szerverhez.
Ez azt jelenti, hogy a teljes alkalmazásrétegű (L7) védelem hatékonyságához a WGP-nek érvényes tanúsítvánnyal kell rendelkeznie a domainjéhez. A WEDOS Protection ezt automatikusan kezelheti a Let’s Encrypt segítségével, vagy az Expert és magasabb csomagban feltöltheti saját egyéni tanúsítványát.
Pass-Through mód
A Pass-Through mód határozza meg, hogyan történik a domain HTTPS-forgalmának feldolgozása és védelme — a teljes alkalmazásrétegű védelemtől (alapértelmezett) a kizárólag hálózati védelmen át az ellenőrzés nélküli működésig. Három lehetőség érhető el:
- Full Protection (L3/L4 and L7) — alapértelmezett. A pass-through ki van kapcsolva, és a WGP minden rétegen védi a domainjét. A TLS a WGP edge-nél lezárásra kerül, a forgalmat hálózati és alkalmazásszintű szűrők is ellenőrzik (a WAF-ot is beleértve), majd az origin szerverhez való továbbítás előtt újra titkosítják.
- Network Protection (L3/L4 only). Az L7 védelem ki van kapcsolva, és a domainjére csak hálózati szintű szabályok és szűrők vonatkoznak. A WGP nem zárja le a TLS-t, ezért alkalmazásrétegű ellenőrzés nem lehetséges. Akkor hasznos, ha az origin szervernek végpontok közötti titkosításban kell maradnia, de DDoS- és hálózati szintű szűrést mégis szeretne.
- Pass-through (no inspection/protection). Nincs védelem, ellenőrzés vagy naplózás. Minden kérés változtatás nélkül az origin szerverhez kerül továbbításra. Csak akkor használja, ha a titkosításnak szigorúan végpontok közöttinek kell maradnia, és a védelmet Ön maga kezeli az origin szerveren.
HSTS
A HSTS (HTTP Strict Transport Security) böngésző által kikényszerített biztonsági szabályzat, amely arra utasítja a látogatók böngészőit, hogy a weboldalához mindig HTTPS-en, soha ne sima HTTP-n csatlakozzanak. Ha a HSTS engedélyezve van a WEDOS Protectionben, a WGP hozzáad egy Strict-Transport-Security válaszfejlécet a domain összes HTTPS-válaszához.
Ha a HSTS engedélyezve van:
- A böngészők automatikusan átírják a következőt
http://kéréseket errehttps://még mielőtt bármilyen forgalom elhagyná az eszközt. - A downgrade és az SSL-stripping támadások megelőzhetők.
- A véletlen, nem biztonságos HTTP-n keresztüli hozzáférés blokkolva van.
Ez segít megvédeni a felhasználókat a man-in-the-middle támadásoktól, és biztosítja a következetes titkosított kommunikációt minden látogató számára.
A HSTS-t csak akkor szabad engedélyezni, ha a HTTPS teljesen be van állítva, és helyesen működik a domainhez és annak összes aldomainjéhez. Miután a böngésző eltárolta a HSTS-szabályzatot, az a lejártáig nem kerülhető meg, ezért a hibás konfiguráció átmenetileg kizárhatja a felhasználókat.
Let’s Encrypt és egyéni tanúsítványok
A WEDOS Protection kétféle SSL/TLS-tanúsítványt támogat: automatikusan kezelt Let’s Encrypt tanúsítványokat (alapértelmezett) és az ügyfél által feltöltött egyéni tanúsítványokat.
HTTPS Let’s Encrypt tanúsítvánnyal
A WEDOS Protection alapértelmezés szerint automatikusan kiállítja és megújítja a domainjéhez tartozó Let’s Encrypt tanúsítványokat. Ez a lehetőség:
- Nem igényel manuális tanúsítványkezelést.
- Megbízható, széles körben elfogadott tanúsítványokat biztosít.
- A tanúsítványokat lejárat előtt automatikusan megújítja.
A legtöbb felhasználónak ez az ajánlott lehetőség. A megújítást a WGP DNS-01 validációval végzi, így nincs szükség manuális beavatkozásra mindaddig, amíg a domain a WGP DNS-delegálása alatt marad.
HTTPS egyéni tanúsítvánnyal
Az Expert és magasabb csomaggal rendelkező ügyfelek feltölthetik és kezelhetik a saját SSL/TLS-tanúsítványaikat. Az egyedi tanúsítványokat gyakran használják, ha:
- Szervezet által kiállított tanúsítvány szükséges.
- Extended Validation (EV) tanúsítványra vagy egy meghatározott hitelesítésszolgáltatóra van szükség.
- Egy meglévő tanúsítványinfrastruktúrát kell továbbhasználni.
A feltöltést követően a WEDOS Protection az egyéni tanúsítványt használja a kiválasztott domain HTTPS-forgalmának védelmére. A megújításról az ügyfélnek kell manuálisan gondoskodnia a tanúsítvány lejárta előtt.
A HTTPS beállítása
A HTTPS-beállítások konfigurálásához kövesse az alábbi lépéseket:
- Jelentkezzen be a WEDOS Global adminisztrációs felületére ⧉.
- Válasszon ki egy domaint (vagy sablont) a beállításhoz.
- A bal oldali menüben kattintson a HTTPS.
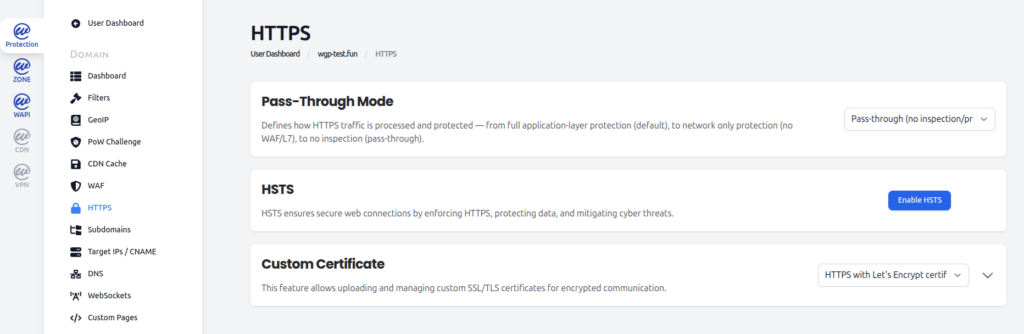
A Pass-Through mód beállítása
A Pass-Through mód szakaszban a legördülő menüvel válassza ki a három elérhető mód egyikét. Az egyes lehetőségek részletes leírását lásd a Pass-Through mód fejezetben fent.
Az alapértelmezett mód Full Protection (L3/L4 and L7). Javasoljuk, hogy ezt hagyja engedélyezve minden olyan éles forgalomnál, amely nem igényel szigorúan végpontok közötti titkosítást.
Enable HSTS
A HSTS szakaszban kattintson a Enable HSTS gombra a HSTS bekapcsolásához a domainhez. A WGP elkezdi hozzáadni a Strict-Transport-Security fejlécet az összes HTTPS-válaszhoz. A HSTS ismételt kikapcsolásához kattintson ugyanerre a gombra (amelynek felirata ekkor Disable HSTS).
A HSTS bekapcsolása előtt győződjön meg arról, hogy:
- a HTTPS megfelelően működik a domainhez és az összes érintett aldomainhez.
- Érvényes tanúsítvány van érvényben (Let’s Encrypt vagy egyéni).
- Minden belső hivatkozás és erőforrás HTTPS-en keresztül töltődik be (nincs vegyes tartalom).
A tanúsítvány kezelése
A Egyedi tanúsítvány szakaszban a legördülő menüvel válasszon a következők között HTTPS Let’s Encrypt tanúsítvánnyal (alapértelmezett) és HTTPS with custom certificate.
Ha a Let’s Encrypt lehetőség van kiválasztva, nincs további teendő — a WGP automatikusan kiállítja és megújítja a tanúsítványt.
Ha a egyéni tanúsítvány lehetőség van kiválasztva, bontsa ki a szakaszt a tanúsítványfájlok feltöltéséhez. A következőket kell megadnia:
- A tanúsítványfájl (PEM formátumban).
- A privát kulcs fájlja.
- A köztes tanúsítványlánc, ha nincs a tanúsítványba csomagolva.
Egyedi tanúsítványok feltöltése az Expert és magasabb csomagoknál érhető el. Ne feledje, hogy az egyedi tanúsítványok nem újulnak meg automatikusan — cserélje le a tanúsítványt lejárat előtt, hogy a látogatók ne találkozzanak TLS-hibákkal.
GYIK
Szüksége van az origin szerveremnek saját SSL-tanúsítványra, ha a WEDOS Protectiont használom?
Az alapértelmezett Full Protection (L3/L4 and L7) módban a WGP a TLS-t az edge-nél a saját tanúsítványával zárja le. Az origin szerver továbbra is használhat HTTPS-t a háttérkapcsolathoz (biztonsági okokból ajánlott), de a látogatók csak a WGP tanúsítványát látják. A Network Protection (L3/L4 only) és Pass-through módban az origin szervernek saját érvényes tanúsítvánnyal kell rendelkeznie, mivel a TLS-kézfogás közvetlenül az origin szerverrel történik.
A HTTPS Pass-Through ugyanaz, mint a WGP kikapcsolása?
Nem. A Pass-through (no inspection/protection) módban a forgalom továbbra is a WGP hálózaton halad át — csak nem kerül ellenőrzésre, szűrésre vagy naplózásra. Megmarad az Anycast hálózat útválasztása és elérhetősége, de elveszíti az alkalmazás- és hálózatrétegű védelmet. A védelem visszaállításához váltson vissza a Full Protection vagy a Network Protection.
Hogyan újítja meg a WGP automatikusan a Let’s Encrypt tanúsítványokat?
A WGP DNS-01 validációt használ a Let’s Encrypt tanúsítványok megújításához. Ideiglenes TXT rekord kerül elhelyezésre a _acme-challenge.yourdomain.com, a Let’s Encrypt ellenőrzi azt, majd a megújított tanúsítvány telepítésre kerül a WGP edge-en. Ez automatikusan történik, és nem igényel manuális beavatkozást mindaddig, amíg a domain a WGP DNS-ére van delegálva.
Tönkreteszi a weboldalamat a HSTS engedélyezése?
Csak akkor, ha a HTTPS nem működik teljesen, amikor a HSTS engedélyezve van. Amint a böngészők eltárolták a HSTS-szabályzatot, a szabályzat időtartama alatt megtagadják a HTTP-re való visszalépést. A HSTS engedélyezése előtt győződjön meg arról, hogy a webhely helyesen töltődik be HTTPS-en a fő domainen és a látogatók által használt összes aldomainen, valamint hogy nincsenek mixed content figyelmeztetések.